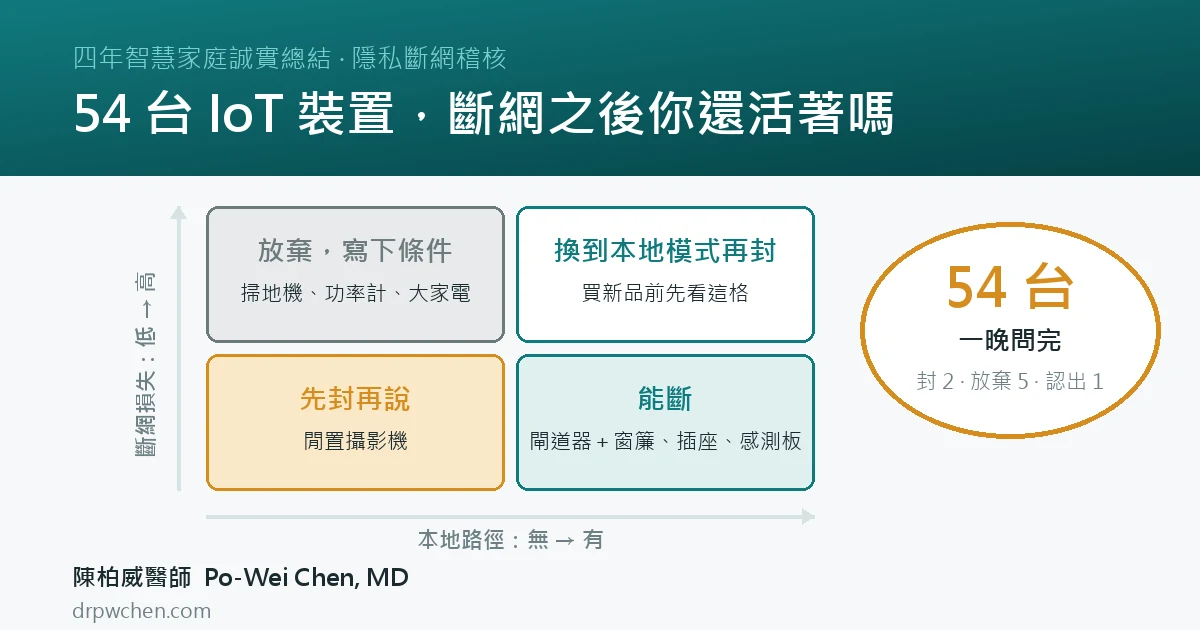
隱私斷網稽核:斷網損失與有無本地路徑的四象限,閘道器與窗簾落在能斷的那格,掃地機、功率計、大家電落在放棄的那格

智慧家庭的資安斷網稽核:54 台裝置逐台問一次「你在跟誰講話」

智慧裝置買回來、接上家裡的網路之後,就一直在跟外面的伺服器講話,而大多數人從來沒看過它在跟誰講。2026 年 8 月 7 日晚上,我在看家裡路由器的連線表:窗簾的那台閘道器,正連著一台在中國的伺服器。 這篇從資安的角度,講我怎麼把家裡 54 台裝置逐台問一次「你在跟誰講話、切掉外網會壞什麼」,最後哪些封了、哪些封不了。 為什麼要在意 每一台會連外的裝置,都是你家網路裡一條通往別人伺服器的線。那台伺服器在哪個國家、廠商的帳號系統有沒有被攻破、韌體什麼時候被推了新版本,你一樣都控制不了。廠商倒了或改了收費方案,你的裝置也跟著變磚。 資安有一條很基本的原則:不需要的權限,就不要給。家電也一樣,不需要連外就能做好工作的裝置,就不該讓它連外。 問題是,「需不需要」很難憑感覺判斷。那台閘道器底下掛著兩個窗簾馬達,馬達是用廠商的 app 配對的,app 登的是雲端帳號。所以那晚我跟 Claude 說的是:「這些都要連到外網才能用。」 結果我錯了。 先問「切了會壞什麼」,再問「它在傳什麼」 那天晚上先確認了 20 台早就在斷網名單上:智慧插座、燈泡、自己燒的感測板,這些本來就走本地協定,切掉外網從第一天起就沒差。剩下十幾台逐一看它們當下實際的對外連線:掃地機和功率計各連著一台美國的雲端主機、一台除濕機連到韓國、另一台除濕機和冰箱連著品牌的台灣機房、語音助理和串流盒各自掛著十幾二十條連線,然後就是那台閘道器。 看到「連到國外」,直覺是全部封起來。但連線表只回答得了「它連去哪」,回答不了「封了之後我家會壞什麼」。掃地機連著雲,封了之後它還掃不掃?功率計連著雲,封了之後電費預估還算不算? 所以問題換了一個順序:先問「這台斷網後我損失什麼」,再問「它在傳什麼」。路由器上 54 台有名有姓的裝置,那晚逐台問了一次。 那台閘道器:最篤定的,切了零損失 Claude 去查 Home Assistant 的整合設定,答案是不用經過雲。這台閘道器走的是社群做的本地整合:Home Assistant 直接跟閘道器本身講話,窗簾馬達在閘道器底下靠藍牙網狀網路(BLE mesh)連著,整條路從頭到尾沒有經過廠商的雲。中國那台伺服器,只是它「同時也」連著的一條線,不是它運作的必經之路。 於是把它的外網切掉。切完做了四件驗證: 舊連線要真的死掉。 新規則不會切斷已經建立好的連線,那條通往中國的連線切完還活著,要親手掐斷。 新連線要建不起來。 掐斷之後等二十秒,看它有沒有重新連上;沒有。 本地路徑要還活著。 Home Assistant 到閘道器的那條本地連線還是連著的。 功能要實際動一次。 我從 Home Assistant 開關了一次窗簾,正常。 我最篤定非連雲不可的那一台,切了零損失。代價只有一個:廠商 app 裡的窗簾從此顯示離線,以後只能從 Home Assistant 控制。我本來就只從 Home Assistant 控制它,沒差。 同一個牌子還有一台攝影機,資安考量從來沒用過,那晚順手也封了:沒插電的裝置先封,哪天插上電它也出不去。 封不了的五台 另一邊是真的切不了的,原因不同,結論一樣。 功率計,也就是家裡的逐迴路電表。 它的資料路徑是「裝置送到廠商的雲,Home Assistant 再從雲端 API 把數字拉回來」。切了外網,逐迴路用電、電費預估整組歸零,因為 Home Assistant 從來沒有直接跟它講過話。唯一的本地化路線是拆機、接線、刷別的韌體(電量監測那篇有寫)。我那晚設的界線是「不動硬體」,所以放棄。 ...
October 29, 2026 · 1 分鐘 · 205 字 · 陳柏威 Po-Wei Chen
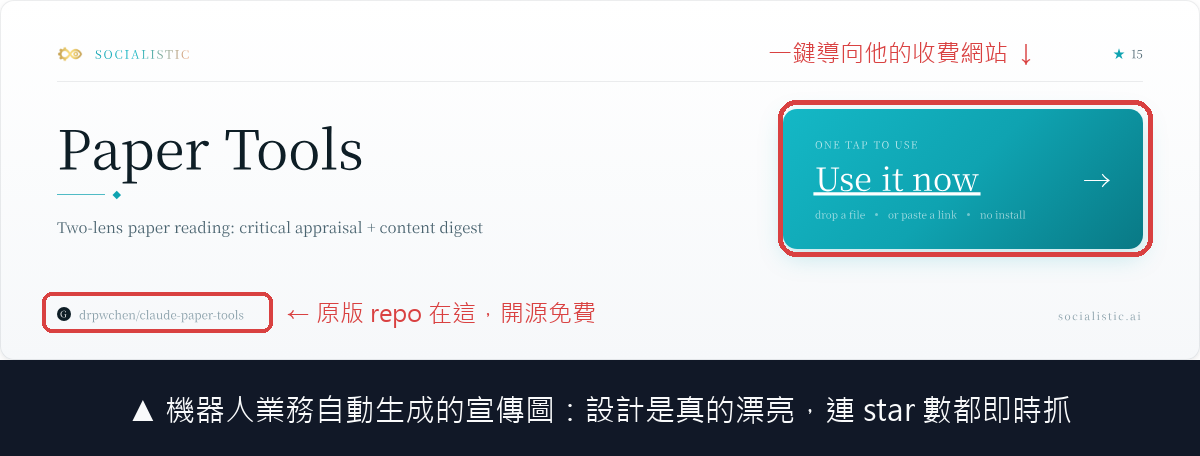
機器人自動生成的 Paper Tools 宣傳圖,紅框標註導向收費網站的按鈕與原版開源 repo 位置

我的開源工具,被機器人業務盯上了!

前面分享的論文工具 paper-review-and-digest,開源上線沒幾天,就收到了第一個 GitHub issue!第一次收到 issue 其實蠻開心的,點開一看更驚訝:對方不只讀了我的 code,還精準講出設計裡我最得意的部分。 他說他欣賞「模型與確定性檢查的硬切分」:grade_judge.py 不信任模型自己回報的證據等級,而是從降級項重新計算;argdown_lint.py 會抓出「替代指標跳到硬終點」這類論證跳躍。然後說他幫我做了一個線上入口,訪客不用安裝 Claude Code,上傳 PDF 就能跑評讀流程,連宣傳圖都做好了: 哇,有人這麼認真讀我的專案,還幫我做了網頁版和這麼漂亮的圖? 等等,這是真人嗎? 開心之餘總覺得哪裡怪怪的。這網站有免費額度、有點數收費系統,商業模式完整得不像順手之作。想說反正有 Claude,就請他去查查這位熱心網友的底細。 結果一查,反轉來得比想像中快🤣。Claude 列出的證據: 兩分鐘內,這個帳號對 26 個 repo 發了 issue。全部都是論文閱讀工具:arxiv-summarizer、paper_agent、PaperAgent⋯⋯我的排第 13 個。前一天還有另一波,打的是 Claude Skills 類的 repo。 連結裡的追蹤參數直接寫著 campaign 名稱:20260708-paper-reading-comprehension-assistants。這是排程好的行銷批次,不是有感而發。 帳號今年三月才建立,0 followers,卻有 140 個 repo。 GitHub 的搜尋 API 拒絕搜尋這個帳號(user cannot be searched),這通常代表帳號已經被平台標記為 spam。 那段讓我心花怒放的技術讚美,是 LLM 逐一讀每個 repo 自動生成的。爬 repo 餵給模型很便宜,這正是它讀起來「像真人」的原因。 最後一句「Feel free to close this if it isn’t relevant」,是 spam 帳號降低被檢舉率的標準話術。 宣傳圖角落有小字標我的 repo,連 star 數都即時抓,做得很精緻;但點進他網站的頁面,作者欄掛的是他自己的名字。MIT 授權確實允許商用,不過這個掛名方式就有點微妙了。 認真想了一下,這個生意其實跑得起來 罵完之後認真想,這個模式其實蠻厲害的。我實際註冊進去看了帳務頁,整個商業模式就攤在眼前:註冊送 500 點,跑一次論文分析扣 38 點左右,換算大概不到台幣 2 塊。免費額度夠你跑十幾次,嘗到甜頭之後,Stripe、PayPal、微信、支付寶四種儲值管道排排站等你。 ...

July 9, 2026 · 1 分鐘 · 130 字 · 陳柏威 Po-Wei Chen
夜晚的書房裡,一個人平靜地檢查一串發光的鑰匙,旁邊有友善的 AI 小幫手與微微發光的家用伺服器

當 AI 無所不能,我回頭確認一遍家裡的鑰匙

這陣子我越來越依賴 Claude Code 幫我打理數位生活,從整理我的 Obsidian 筆記庫,到維護家裡自架的一堆服務(OpenWrt 路由器、AdGuard Home、Synology NAS、Oracle 雲端主機、Home Assistant),再到各種半夜自己跑的自動化,幾乎都交給他。他能做的事愈來愈多,我有一天就認真想了一件以前沒細想的事:我把一個「能讀我電腦裡的檔案、能執行指令、又能連上網路」的 AI 幫手,給了這麼大的權限,那萬一哪天出錯,會錯到哪裡去? 先搞清楚:權限這麼大,可能出什麼錯? 於是我請 Claude 陪我,把這件事從頭查一遍。查下來,AI 幫手(agent)的風險大致歸成幾類: 致命三要素(lethal trifecta):能讀檔案、能執行指令、能連網路,這三件單獨都還好,但湊在一起,一旦 AI 被騙,它就有能力把你的祕密讀出來、再送到外面去。 間接提示注入(indirect prompt injection):白話說,就是一段藏在網頁或某個檔案裡的惡意指令,可能在 AI 幫你讀資料時,偷偷叫它去做你根本沒交代的事,比如翻出你的金鑰再傳出去。 對話會留存:你順手貼進對話框的東西,其實會被記在某個地方。 老問題的放大版:密鑰散得到處都是、權限給太大、不小心把祕密存進了 git。 查完我的感想是,這些都不是假設性的學術風險,是真的會發生的事。再加上身邊愈來愈多同好也開始玩 AI agent、也在自架自己的服務,我想說乾脆把我查到的、做過的都記下來分享,希望也幫到正走在同一條路上的大家。 我們做了哪些檢查與掃描 方向定了,我跟 Claude 就一項一項盤: 數清楚我到底有多少把「鑰匙」跟 token,各自散在哪。不數還好,一數有點尷尬,原來比我想像中亂。 用一個叫 gitleaks 的工具,掃我自己筆記庫跟所有專案的 git 歷史,看有沒有哪次手滑把金鑰存了進去。 把家裡每一台主機之間「誰可以登入誰」的關係攤開來看(這在資安上叫橫向移動 lateral movement,意思是攻擊者攻破一台之後,能不能再跳到下一台)。 檢查我給 AI 的權限設定,跟過去那些對話紀錄到底留了什麼。 找到的問題,跟我們怎麼補 這段有點像在自首😅,但我覺得誠實把坑寫出來,比假裝自己一開始就做得很好有用多了。 問題一:一把沒上鎖的萬能鑰匙 我有一把 SSH(Secure Shell,遠端登入主機用的)金鑰,居然沒設密碼,而且同一把幾乎能打開我家所有主機。等於一把沒上鎖的萬能鑰匙,誰撿到誰就開全家。 我們的處理是:幫它加上密碼(passphrase),再用一個叫 ssh-agent 的機制,讓我只要輸入一次、之後自動化照樣順順跑,安全跟方便都顧到。然後把它從「一把開全家」改成「一把鑰匙只能做一件事」(這招叫 forced command,指定這把金鑰登入後只能執行某個預先設定的指令,而不能取得一般 shell)。 問題二:順手貼進對話的密碼 注意 我以前圖方便,曾把 token 直接貼進跟 AI 的對話框,那它就被留在本機紀錄裡了。這種「已經外洩過」的東西,與其一個一個追副本,最乾淨的做法是直接把舊鑰匙作廢(rotate),重發一把新的,舊的當場失效,外面那些副本就全變廢紙。 問題三:筆記裡躺著兩個忘記的金鑰 這是這次最有感的。我用 gitleaks 掃自己的筆記歷史,竟然挖出兩個我幾年前順手記下、早就忘得一乾二淨的真實金鑰。原來最大的洞,常常不是什麼高深攻擊,而是「過去那個貪方便的自己」。 ...

June 28, 2026 · 1 分鐘 · 137 字 · 陳柏威 Po-Wei Chen