讓 AI 幫忙開瀏覽器,是我每天都在用的功能:查 OpenEvidence、抓論文全文、填理賠表單,一個月四十幾個 Claude 工作階段都靠它。過去幾個月我用的是 Kimi 的瀏覽器擴充(原名 Kimi WebBridge),10 月底把它停掉了。
停掉之後,我們先比較了市面上幾個替代工具,最後決定自己做一個,現在開源了:deja-browser。
這篇的重點
- deja-browser=給 AI 用的專用瀏覽器:它有自己的瀏覽器設定檔,不碰你平常登入網銀、信箱的那個瀏覽器
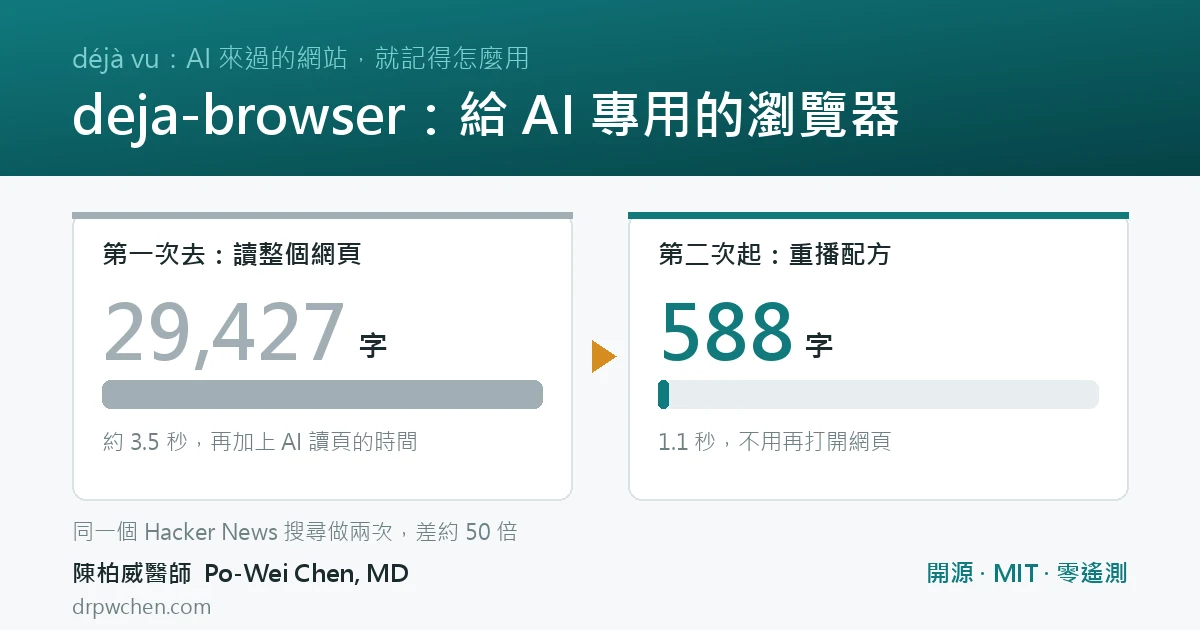
- 記得每個網站怎麼用:第一次去的時候找出網站背後的資料介面,存成一份「配方」;下次直接重播,不用再讀整頁。實測同一個搜尋,AI 要讀的字從 29,427 字降到 588 字
- 零遙測,有測試證明:在斷網環境裡跑完所有動作,所有連線都只連到本機,任何人都能重跑這個測試
- 為什麼換掉 Kimi:它會把使用紀錄送出去、而且關不掉;新版瀏覽器又不再讓你把它擋在網銀外面
- 抄了誰的優點:Kimi 的指令介面、agent-browser 的「只列能點的東西」、Playwright 的「只讀頁面一部分」
- 開源、MIT、
pip install deja-browser;或直接叫你的 AI 讀說明檔,它會帶你裝好- GitHub:drpwchen/deja-browser
deja-browser 是什麼
名字來自 déjà vu(似曾相識):AI 來過的網站,就記得怎麼用。
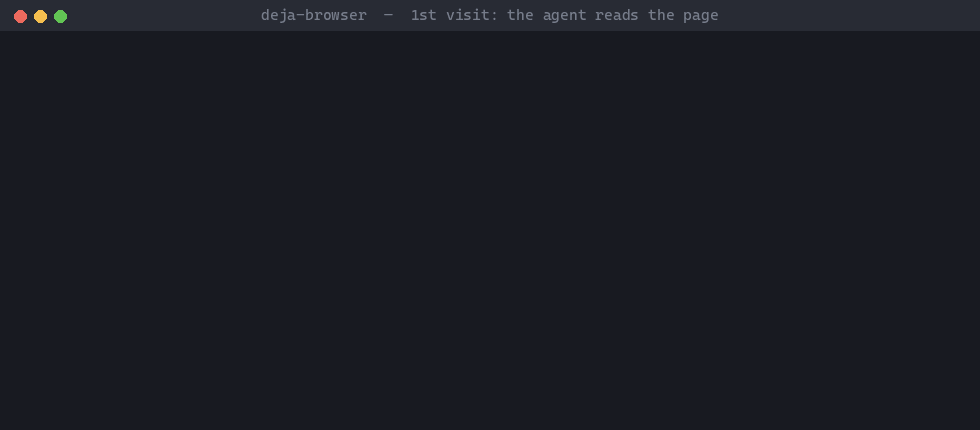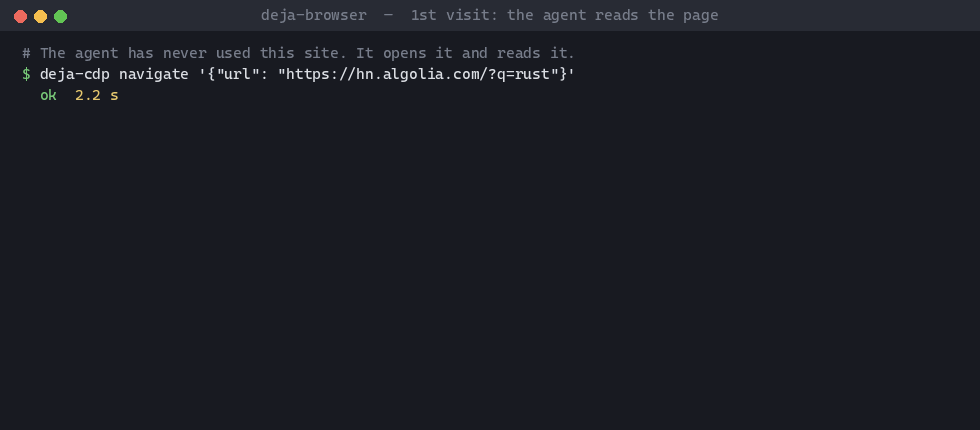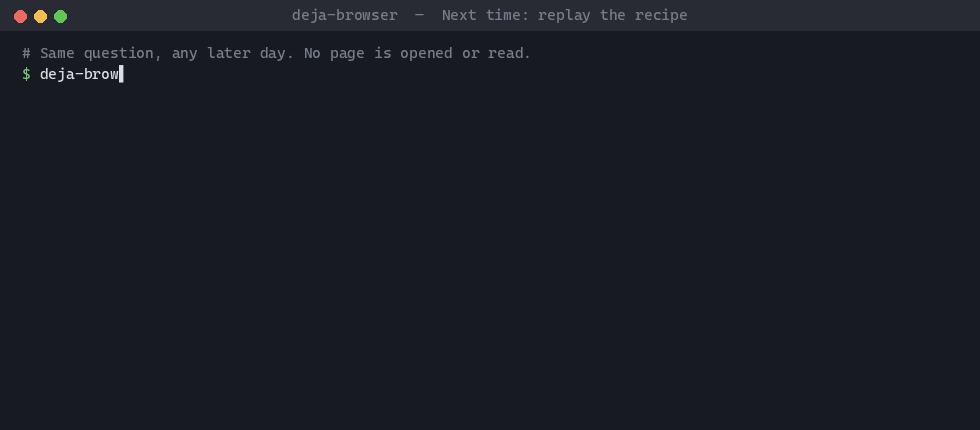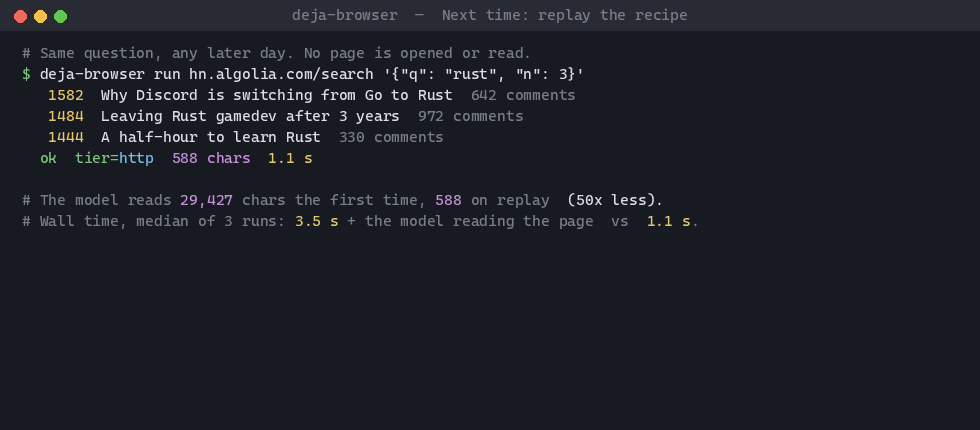
上面這段是實際跑出來的。同一個搜尋做兩次:
- 第一次:AI 打開網頁、讀整個頁面結構,29,427 字,大約 3.5 秒,再加上 AI 讀完這些字的時間
- 第二次:直接重播上次存下的配方,不開網頁,回來的是整理好的 588 字,1.1 秒
差了大約 50 倍。AI 讀的字越少,越省額度,也越不容易讀錯。
它的設計重點只有四個:
- 不是你的瀏覽器。 另開一個獨立的瀏覽器設定檔,只登入你願意讓 AI 用的網站。網銀、信箱、券商在那裡根本沒登入,AI 開到也只看得到登入頁
- 學一次,之後重播。 第一次去的時候,把網站背後真正在用的資料介面(API)找出來,存成配方;之後直接呼叫,又快又穩。網站改版、回傳的格式跟上次不一樣,它會回報「配方過期」,不會把錯的資料當成答案交給你
- 零遙測,有測試證明。 後面會講怎麼測的
- 瀏覽器裡不存密碼。 帳密留在作業系統的金鑰圈或密碼管理員的命令列工具,配方裡只寫密碼的「名字」,值不會印出來、不會進對話
只要你的 AI 能跑指令列,就能用:Claude Code、Codex CLI、Gemini CLI、Cursor 都可以。Windows、macOS、Linux 都測過。
為什麼換掉 Kimi
先講清楚:Kimi 的擴充很好用。裝在平常用的瀏覽器上,已登入的網站直接能用;每個任務自動收成一個分頁群組,做完只關自己開的分頁;讀網頁很省,截圖只回檔案位置,不把整張圖塞進對話。deja-browser 的指令介面就是照著它設計的,原本寫給 Kimi 的腳本幾乎不用改。
換掉它,是因為兩個問題。
問題一:它會把使用紀錄送出去,而且關不掉
這是我們最在意的一點。
我們在一台和外界完全斷線的隔離環境裡跑它的背景程式(Linux 版 v2.0.34),把它要連的網址全部導到自己架的假伺服器。它以為送出去了,其實一個位元組都沒離開那台電腦。然後叫它做各種事,在網址、按鈕、輸入框、假網頁內容裡都埋了記號,看哪些記號會出現在它送出的資料裡。
| 送出去了 | 沒送出去(埋的記號一次都沒出現) |
|---|---|
| 啟動、大約每小時一次心跳、AI 每下一個指令送一筆 | 網址、去了哪個網站 |
| 動作名稱(開網頁、點擊、填寫) | 填進去的值,所以密碼沒有送 |
| 任務名稱,中文照送 | 網頁內容、回傳結果、錯誤訊息 |
| 一個固定的裝置 ID,重裝之後還能部分對回同一台電腦 | 要點哪個按鈕、執行了什麼程式碼 |
收的是字節跳動旗下火山引擎的分析服務(gator.volces.com)。Kimi 本身不是字節的產品,是用了字節的分析工具。
我們試了二十個可能的關閉方式(環境變數、設定檔),全部無效,每次啟動都照樣寫 telemetry: enabled。瀏覽器擴充本身是另一條:讀它的程式碼,它也直接送到同一個地方,側邊欄有 23 種使用事件,登入 Kimi 之後還會帶你的帳號 ID。這部分一樣找不到開關。
所以,它沒有把你看了哪個網站、輸入了什麼送走。這點要講公道。那問題在哪?
1. 任務名稱本身就可能是敏感資訊。 Kimi 官方給 AI 的使用說明,要求用任務內容來替每個任務命名。在醫療場域,AI 很自然會把任務叫成「王○○ 保險理賠」或「某某病人 檢驗報告」,這一筆就會原樣送到第三方。網址和內容都沒送,但光是這個名字就已經是病人資料了。
2. 不告訴你、不讓你關。 官方說明寫的是「登入狀態與網頁內容不會離開你的裝置」,內容這點我們抓到的結果跟它說的一致;但它沒提你什麼時候用、用了幾次、做了什麼動作、任務叫什麼,都綁著一個固定 ID 送出去。能關掉的遙測不是大問題,關不掉的才是。
3. 它握著所有鑰匙,而且會自動更新。 擴充裝在你平常用的瀏覽器,拿到的是最深一層的全站權限,網銀、信箱都在登入中。今天送得少,不代表下一版也一樣,而擴充會自己更新。
問題二:已經沒辦法把它擋在網銀外面了
8 月我分享過一個做法:用瀏覽器政策,讓這個擴充在網銀、券商、Gmail 失效,其他網站照常用。就像給清潔阿姨一把萬用鑰匙,但跟她說「保險箱那間不准進」。
Edge 154、Chrome 155 改了規則:只要你列了任何一個「不准進」的網站,這個擴充就整個不能用。 瀏覽器廠商的說法是,這類擴充拿到的權限太深,本來就沒辦法可靠地只鎖住某幾個網站,所以乾脆不讓你這樣設定。
現在只剩兩個選擇:把它裝在平常用的瀏覽器,等於所有登入中的網站都交給它;或者根本不要裝在那裡。擴充設定頁裡那個「網站存取權」白名單,我們實測過,從來就擋不住它。
把兩個問題放在一起看:會往外送東西,又關不住它。
順便更正 8 月那篇
8 月那篇裡我寫「控制端沒有對外連線」,這句是錯的。當時用 netstat 看連線,只看到本機,但那時我家網路剛好連不到它要送的網址,沒看到外連不代表程式沒在送。那篇的封鎖做法在新版瀏覽器也已經失效,舊文會補一行更正指向這篇。
比較過的替代方案
我們先挑了三個最接近的工具實際裝起來跑,跟 Kimi 介面相容的自寫小程式一起比。比的是 Kimi 最核心的兩項功能:讀網頁省不省(AI 要讀多少字),以及能不能把網頁背後的 API 挖出來、在瀏覽器外重新呼叫。每項只測一次,數字看級距就好。
| 讀網頁 | 挖 API | 遙測 | 備註 | |
|---|---|---|---|---|
| Playwright 指令列版(微軟) | 可以只讀頁面的一部分,每個動作只回約 400 字 | ✅ 最順手,三個指令 | 程式碼裡沒找到 | 只挑一個額外工具就挑它 |
| agent-browser(Vercel) | 最省:可以只列能點的東西,維基百科同一頁從 67,385 字降到 17,084 字 | ✅ | 程式碼裡沒找到 | 功能塞很多,會在家目錄留一堆狀態檔 |
| Chrome DevTools MCP(Google) | 不能只讀一部分 | ✅ | 使用統計、每日更新檢查預設開,可以關 | 適合做網頁效能分析,不適合當日常瀏覽器 |
三個工具挖 API 都做得到,在瀏覽器外重播的結果都是 30 筆全對。
還有三個只讀了程式碼、沒實測:
- Claude in Chrome(Anthropic):跟 Claude Code 整合最順,零設定。但它一樣裝在平常用的瀏覽器、用同一種深層權限,風險結構跟 Kimi 一樣
- browser-use:本身就是一個會自己另外叫 AI 的代理人。遙測預設會送任務原文和網址,但可以用
ANONYMIZED_TELEMETRY=false關掉 - Stagehand(Browserbase):程式庫本身不送遙測,指令列工具送使用統計,可以關
測的過程有兩個意外發現:
- PubMed 會擋「不開視窗、在背景跑」的瀏覽器。 上面三個工具預設都卡在機器人驗證,改成開著視窗才過;我們的專用 Edge 本來就開著視窗,沒卡
- 用 MCP 接上 AI,光是工具說明就先吃掉七千到一萬個 token。 讓 AI 直接跑指令列,沒有這筆成本
這幾個工具各有一項做得特別好,但沒有一個同時做到:不碰平常的瀏覽器、讀網頁省、第二次去不用重讀、零遙測。所以我們把各家的優點抄過來,自己做了一個。
從誰身上學了什麼
| 來源 | 學了什麼 |
|---|---|
| Kimi 擴充 | 指令名稱和回傳格式(原本的腳本幾乎不用改);每個任務一個工作階段,做完只關自己的分頁;截圖和 PDF 只回檔案位置 |
| agent-browser | 讀網頁時只列能點的東西;配方的格式、「先用最便宜的方法,失敗才往下退」的重播順序、寫入動作要另外授權 |
| Playwright 指令列版 | 只讀頁面的某一塊,不必整頁讀完 |
| 我們自己加的 | 專用設定檔、零遙測測試、瀏覽器不存密碼、網銀和售票站的防呆清單、驗證碼關卡 |
配方重播有三層,從最便宜的開始試:直接在瀏覽器外呼叫網站的 API → 在網站的分頁裡呼叫(帶著瀏覽器的登入狀態,過得了 Cloudflare)→ 在頁面上直接讀或填表單。成功的是哪一層會記下來,下次直接從那層開始。
安全:保護來自「分開」
這一段想講得特別白,因為 Kimi 的教訓就在這裡。
零遙測是測出來的,不是寫在說明裡
我們用抓 Kimi 的同一套方法抓自己:在一個只有本機網路的 Linux 隔離環境裡,把所有動作和一整輪配方流程都跑一次,記錄工具發出的每一條連線。56 次連線,全部連到本機 127.0.0.1,沒有一次對外。
為了證明這個測試真的抓得到外連,我們也故意讓它連一次外面的網址,測試就正確地判成失敗。這支測試放在公開的 repo 裡,任何人都能重跑。
會對外連線的只有兩個功能,都要你自己打開:手機推播通知,和一個選用的驗證碼解題(後面講)。
防呆清單擋得了手滑,擋不了攻擊
deja-browser 內建一份拒絕清單:信箱、各大帳號登入頁、網銀、券商、支付網站(含國泰、富邦、永豐、元大、郵局這些台灣常見的),AI 叫它開這些網址會直接被拒,存起來的密碼也絕對不會填進這些網站。台鐵、高鐵、拓元這類售票網站,配方預設也不跑,這是防黃牛(像鐵路法第 65 條就處罰用程式自動購票)。
但我們不把這份清單當成鎖。我在設計時問過自己一個問題:真的有壞人來,只要叫 AI 改掉清單不就好了? 答案是對的:AI 手上本來就有指令列,被網頁上的惡意指令騙了,改設定只要一步;網頁裡的程式碼也可以自己把分頁轉走。所以這份清單只防 AI 手滑,像安全帶,不是門鎖。
真正的保護是那個瀏覽器根本沒登入網銀、也不存任何密碼。 每次啟動,它都會把密碼、信用卡、地址的自動填入關掉;如果發現裡面裝了密碼管理員的擴充,會跳出警告。
用 Bitwarden、1Password 的人怎麼辦
不要把密碼管理員的擴充裝進 AI 用的瀏覽器。擴充解鎖後會在網頁上跳出自動填入選單,AI 能點網頁,就能點那個選單,等於把整個密碼庫交出去。
好用又安全的做法,是只交出需要的那幾組:
- 大多數網站會一直保持登入:第一次在專用瀏覽器手動登入,密碼從手機複製過來貼上,之後靠登入狀態就好
- 常常要重新登入、想讓 AI 自己登的網站:用密碼管理員的命令列工具(1Password 的
op、Bitwarden 的bw)當密碼來源。最好另開一個「AI 專用」的保險箱,只放低風險的網站。1Password 可以只授權一個保險箱,這方面最乾淨;Bitwarden 的命令列工具解鎖之後讀得到整個保險箱
驗證碼
卡到驗證碼的時候,它會先等 Cloudflare 那種自動檢查過關、試著點一下「我不是機器人」的勾選框;還是過不了,就推播通知你來處理。自動解題要自己另外安裝套件才會動,hCaptcha 送雲端解題的選項預設關閉。我們不接任何付費代解服務。
有兩件事任何工具都改不了
- 瀏覽器廠商自己的服務:Edge 會把網址送給微軟做安全檢查,這跟你平常用 Edge 一樣
- AI 讀到的內容會進對話:不管用哪一套工具,AI 看到的網頁都會送到它的模型服務商。所以病歷、健保資料、病人個資的頁面,不要放進 AI 的瀏覽器裡,這一條沒有任何技術能替你守
怎麼開始用
最簡單的方法是叫你的 AI 幫你裝。跟它說:
讀 https://github.com/drpwchen/deja-browser/blob/main/AGENTS.md ,帶我把這個裝起來。
它會先檢查你的環境,逐項問你要不要裝選用功能(哪個會送資料到雲端會先講清楚)、選瀏覽器、選密碼來源,請你手動登入要用的網站,最後跑一次測試確認能動。
要自己裝也只有一行:
pip install "deja-browser[stealth,keyring]"
repo 裡附了一份最小的配方範例,跑一次就知道「學一次、之後重播」是什麼感覺。
怎麼選
- 只是偶爾讓 AI 查網頁、填表:Claude in Chrome 或 Playwright 都可以,但一定要另開一個瀏覽器使用者,只在那裡裝、只登要用的網站,不登網銀、信箱、券商
- 常跑同幾個網站、在意額度:deja-browser,第二次去開始省
- 已經在用 Kimi、想最少改動:deja-browser 的指令介面跟它相容,原本的腳本幾乎不用改
還沒驗證到的
- Kimi 只抓了 Linux 版的背景程式;Windows 版、舊版沒抓,真的擴充連上後會不會多送東西、伺服器會不會遠端改設定,也沒測
- deja-browser 的零遙測測試在 Linux 跑,Linux 只測了不開視窗的模式;Windows 和 macOS 是開著視窗實機測過
- 目前是 0.1 版,配方要自己(或叫 AI)一個網站一個網站做,套件裡沒有附現成的
有興趣的話拿去用,覺得哪裡不好用也歡迎到 GitHub 開 issue。你們讓 AI 開瀏覽器是用哪一套?也很想聽聽大家的設定😁